Governance, Compliance & Audit-Analyse
Erfahren Sie, wie Informationen zu Kontrollen, Systemkonfigurationen und Auditnachweise eine von Menschen überprüfte Analyse von Governance und Compliance unterstützen könnten.
Ein Roadmap-Szenario auf Grundlage des ursprünglichen CIRMS-GL5-Anwendungsfalls. Keine produktive Bereitstellung und kein garantiertes Ergebnis.
Verteilte Nachweise zu einem überprüfbaren Gesamtbild zusammenführen.
Richtlinien, Konfigurationen, Sicherheitsereignisse und Auditnachweise werden nicht immer gemeinsam überprüft. Das CIRMS-Konzept schlägt vor, sie zu verknüpfen, damit Menschen mögliche Lücken erkennen, Änderungen nachverfolgen und Nachweise für die Prüfung vorbereiten können.
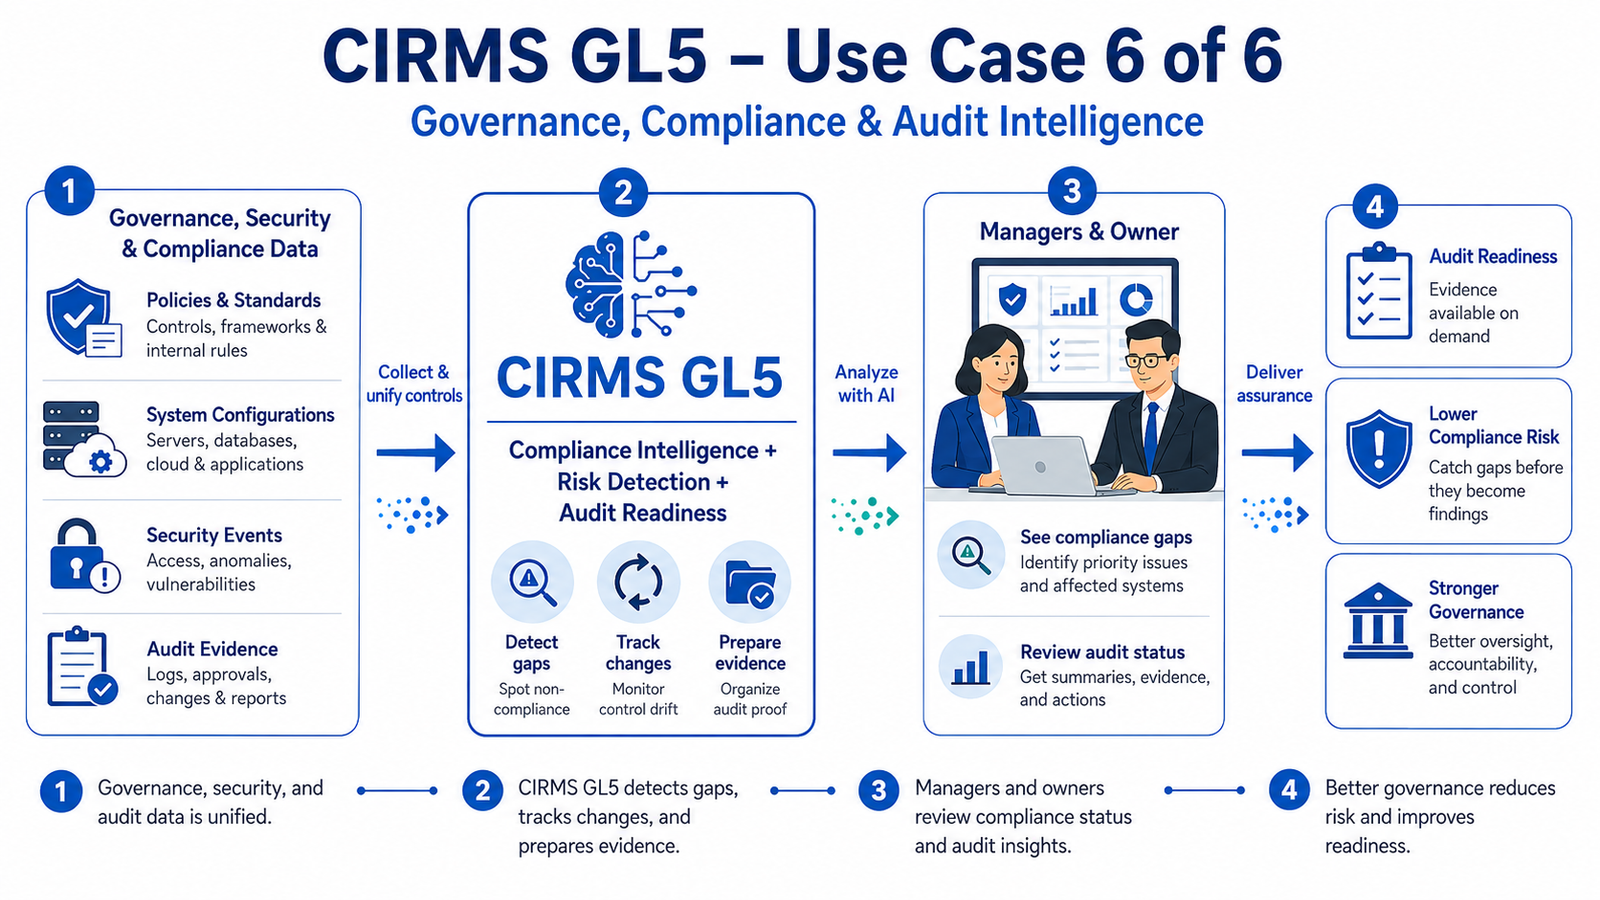
Berücksichtigte Informationen
- Richtlinien & Standards
- Interne Regeln, Kontrolldefinitionen und ausgewählte Rahmenwerke.
- Systemkonfigurationen
- Freigegebene Aufzeichnungen zu Infrastruktur, Anwendungen und Datenbanken.
- Sicherheitsereignisse
- Verfügbare Zugriffsprotokolle, Anomalien und Ereignisinformationen.
- Auditnachweise
- Protokolle, Freigaben, Änderungen und unterstützende Berichte.
So könnte das Szenario funktionieren.
Folgen Sie dem vorgeschlagenen Weg von freigegebenen Informationen über eine KI-gestützte Prüfung zu einer Entscheidung, für die Menschen verantwortlich bleiben.
- 01
Nachweise zusammenführen
Kontrollen definieren und die freigegebenen Nachweisquellen dem Prüfumfang zuordnen.
- 02
Geplante GL5-Analyse erkunden
Die Erkennung möglicher Lücken, die Prüfung von Änderungen und die Organisation von Nachweisen unterstützen.
- 03
Feststellungen prüfen
Verantwortliche Personen überprüfen den Kontext, Ausnahmen und mögliche Fehlalarme.
- 04
Eine nachvollziehbare Reaktion vorbereiten
Das Prüfergebnis dokumentieren und Maßnahmen mit den Kontrollverantwortlichen abstimmen.
Auditvorbereitung
Relevante Nachweise leichter auffindbar und überprüfbar machen.
Lücken früher prüfen
Mögliche Probleme für eine qualifizierte Beurteilung durch Menschen aufzeigen.
Stärkere Aufsicht
Die Beziehung zwischen einer Kontrolle, ihren Nachweisen und der verantwortlichen Person verdeutlichen.
Das ursprüngliche Konzept des Anwendungsfalls.
Was hinter dem Anwendungsfall steht.
Trennen Sie die Plattformgrundlage von der geplanten Intelligenz und den Anforderungen der Zielumgebung.
GL3 / GL4 & Architektur
Operative GL3-Aufzeichnungen und durch GL4 aufbereitetes Wissen können die Informationsgrundlage für eine vereinbarte Governance-Prüfung bilden. Für die Bereitstellung müssen die Aufbewahrung von Nachweisen und die Kontrollen zu deren Integrität festgelegt werden.
KI & künftige Erweiterungen
KI-gestützte Erkennung von Kontrolllücken, Zusammenfassungen von Nachweisen und Compliance-Analysen sind Konzepte der GL5-Roadmap. Sie belegen nicht, dass eine Organisation die geltenden Anforderungen erfüllt.
Menschen, Daten & Berechtigungen
Die anwendbaren Kontrollen, Verantwortlichkeiten, Zugriffsbeschränkungen und den Prüfprozess zuordnen. CIRMS wird weder als Zertifizierung noch als rechtliche Feststellung oder als Ersatz für einen Auditor dargestellt.
Eine klar begrenzte Bewertung
Eine Kontrollfamilie und eine begrenzte Menge an Nachweisen auswählen. Die Kontrollverantwortlichen sollen die vorgeschlagenen Zusammenfassungen mit ihrem bestehenden Prüfprozess vergleichen.
Mögliche Messgrößen: Vollständigkeit der Nachweise, Abrufzeit, Übereinstimmung der Prüfenden und Anzahl der während der Validierung abgelehnten oder korrigierten Vorschläge.